

Telefoongesprekken en gezondheidsgegevens: de basis van HIPAA
Hoe de Amerikaanse HIPAA telefoongesprekken in de zorg raakt: beschermde gezondheidsinformatie, identiteitscontroles, voicemail en leveranciers.
Een receptionist in een kliniek neemt de telefoon op. De beller vraagt naar een testuitslag. Een ander wil een afspraak verzetten bij een specialist wiens naam de aandoening verraadt. Een derde spreekt een lange voicemail in met een beschrijving van symptomen. Elk gesprek is routine, en bij elk gesprek gaat het om gezondheidsinformatie.
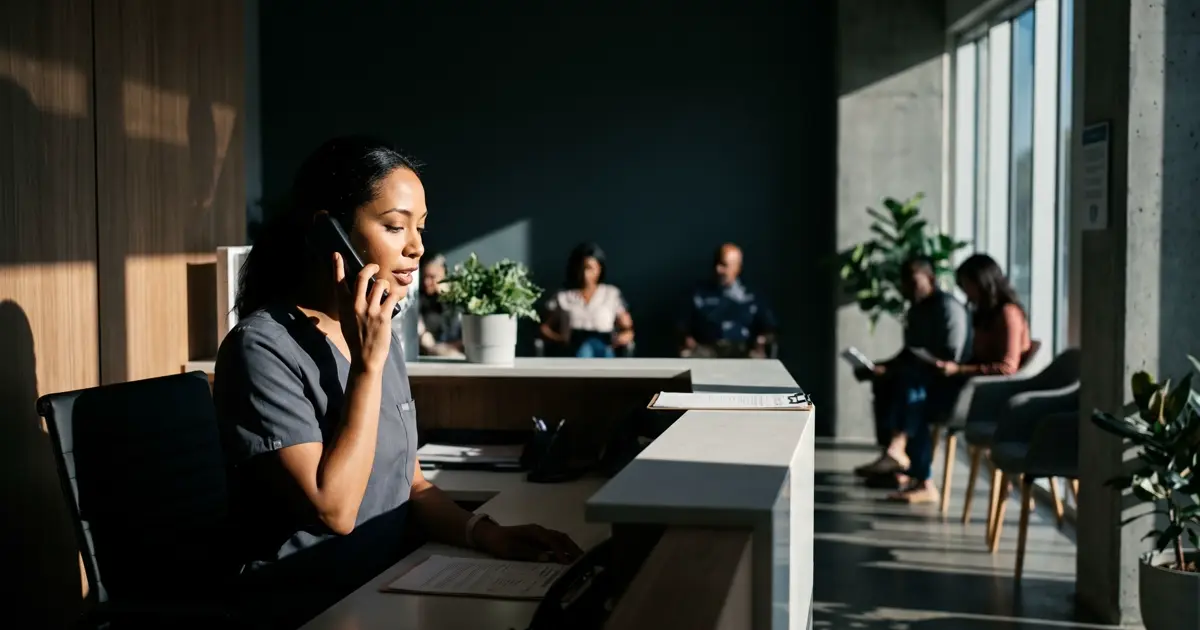
Deze gids behandelt de basis van hoe de Amerikaanse Health Insurance Portability and Accountability Act (HIPAA) van invloed is op telefoonwerk: wat als beschermd geldt, hoe u omgaat met identiteit en het verstrekken van informatie, wat u doet met opnames en voicemail, en wat u een telefonieleverancier vraagt. Voor algemene gewoonten rond gegevens in gesprekken, zie Persoonsgegevens in telefoongesprekken.
Voor wie HIPAA geldt en wat het beschermt
HIPAA geldt vooral voor twee groepen. Covered entities zijn onder meer de meeste zorgaanbieders die in verband met bepaalde transacties elektronisch gezondheidsinformatie verzenden, zorgverzekeraars en zogeheten healthcare clearinghouses. Business associates zijn organisaties die namens een covered entity beschermde gezondheidsinformatie verwerken, zoals een factureringsbedrijf of een dienstverlener met toegang tot die informatie.
Beschermde gezondheidsinformatie (PHI) is informatie over iemands gezondheid, zorg of betaling voor zorg die de persoon identificeert, of redelijkerwijs kan worden gebruikt om de persoon te identificeren. Namen, telefoonnummers, afspraakgegevens en de reden van een bezoek kunnen er allemaal onder vallen als ze met zorg verband houden.
Waar PHI opduikt in telefoonwerk
- Live gesprekWat de beller en de medewerker tegen elkaar zeggen.
- OpnamesAudio van een gesprek met gezondheidsinformatie.
- Transcripties en samenvattingenTekst die uit een gesprek is gemaakt, inclusief automatische samenvattingen.
- VoicemailBerichten die bellers inspreken, en de begroetingen die mensen vertellen wie ze hebben bereikt.
- Notities en ticketsAlles wat medewerkers na een gesprek in een dossier typen.
Bent u geen covered entity of business associate, dan geldt HIPAA mogelijk niet voor uw gesprekken, maar andere privacyregels waarschijnlijk wel, en veel organisaties volgen toch dezelfde gewoonten.
Controleren met wie u spreekt
De eerste regel bij telefoonwerk met gezondheidsinformatie is weten wie er aan de lijn is voordat u iets deelt. Uw eigen beleid moet vastleggen wat medewerkers controleren en hoe. Gangbare aanpakken zijn het bevestigen van meerdere gegevens die de beller zou moeten kennen, terugbellen naar een nummer dat al in het dossier staat, of vragen naar een afgesproken wachtwoord.
Een zorgvuldige identiteitscontrole bij een inkomend gesprek
- Begroet zonder iets prijs te gevenNoem de praktijk, niet de patiënt of een aandoening.
- Vraag de beller zich bekend te makenVraag wie de beller is en over wie die belt.
- Controleer aan de hand van het dossierControleer volgens uw beleid gegevens die de beller zou moeten kennen.
- Controleer de toestemmingIs de beller niet de patiënt, controleer dan of de patiënt die persoon heeft gemachtigd informatie te ontvangen.
- Deel alleen wat nodig isGeef het minimum dat de vraag beantwoordt, of bied aan terug te bellen naar het nummer in het dossier.
Familieleden en mantelzorgers
Mensen bellen vaak namens een ouder, partner of kind. Wie informatie mag ontvangen, hangt af van de situatie, de wensen van de patiënt en de wet. Maak uw beleid expliciet: wie als gemachtigd contactpersoon kan worden vastgelegd, hoe een patiënt dat regelt en hoe medewerkers het controleren. Is het antwoord onduidelijk, neem dan een bericht aan en spreek een terugbelmoment af in plaats van te gokken.
Deel het noodzakelijke minimum
Een kernidee in HIPAA is de minimum necessary standard: gebruik en verstrek alleen de informatie die voor het doel nodig is. In een gesprek betekent dit dat medewerkers geen details uit zichzelf geven, geen volledig dossier voorlezen als een kort antwoord volstaat, en gesprekken buiten gehoorsafstand houden van anderen in een wachtruimte of open kantoor.
- Bevestig een afspraaktijd zonder de reden van het bezoek te noemen.
- Verplaats gevoelige gesprekken naar een afgesloten ruimte of een terugbelmoment.
- Lees volledige namen, geboortedata en adressen niet hardop voor op openbare plekken.
- Geef medewerkers een kort script voor wat ze wel en niet mogen zeggen tegen iemand die niet de patiënt is.
Voicemail, berichten en terugbellen
Een voicemail achterlaten op de telefoon van een patiënt kan informatie prijsgeven aan wie het ook hoort. Veel praktijken beperken uitgaande berichten tot het minimum: de naam van de praktijk, een verzoek om terug te bellen en een nummer. Ze vermijden testuitslagen, diagnoses en details over behandelingen. Vraag patiënten hoe ze bij voorkeur benaderd willen worden en leg die voorkeur vast.
Tekst van een voicemail
| Riskant | Zorgvuldig | |
|---|---|---|
| Inhoud | "Uw testuitslagen laten zien..." | "Wilt u ons terugbellen wanneer het u uitkomt?" |
| Details | Noemt een aandoening of behandeling | Noemt alleen de praktijk |
| Wie het kan horen | Iedereen met toegang tot de telefoon | Iedereen, zonder dat er iets gevoeligs wordt prijsgegeven |
| Volgende stap | Onduidelijk | Een duidelijk verzoek om terug te bellen |
Training en dagelijkse gewoonten
Beleid werkt alleen als mensen het snel kunnen volgen. Korte scripts helpen medewerkers bij de veelvoorkomende lastige momenten: een beller die niet de patiënt is, een vraag naar uitslagen, een beller die van streek is omdat u geen informatie mag delen, of een patiënt die een bericht wil laten doorgeven aan een behandelaar. Oefen dit in teamoverleggen en toets echte gesprekken aan het script.
- Geef medewerkers een gids van één pagina over wat mag worden bevestigd, wat verificatie vereist en wat een behandelaar vereist.
- Spreek af hoe u een gesprek aan een behandelaar overdraagt zonder gezondheidsinformatie hardop in de ruimte te noemen.
- Bekijk regelmatig een paar gesprekken en deel goede voorbeelden, niet alleen fouten.
- Maak het eenvoudig om een gesprek te melden dat misging, zoals een bericht dat op het verkeerde nummer is ingesproken.
Er gaan dingen mis, zoals een voicemail op een verkeerd nummer. Bepaal vooraf wie moet worden ingelicht, hoe het wordt vastgelegd en hoe de les wordt gedeeld. Een kalme, vastgelegde reactie is net zo belangrijk als preventie.
Opnames, transcripties en AI-samenvattingen
Bevat een opname PHI, behandel de opname dan als PHI. Dat heeft gevolgen voor wie mag luisteren, hoe lang u haar bewaart en hoe ze wordt opgeslagen en gedeeld. Hetzelfde geldt voor transcripties en automatische samenvattingen. Bepaal bewust of u zorglijnen überhaupt opneemt, en doet u dat, informeer bellers dan, beperk wie mag luisteren en stel een bewaartermijn in. Zie Meldingen bij gespreksopname en Hoe lang u gespreksopnames en -gegevens bewaart.
AI-functies roepen dezelfde vragen op. Een AI-agent die gesprekken aanneemt, kan PHI horen, en een samenvattingstool kan die naar een ander dossier kopiëren. Vraag waar de gegevens naartoe gaan, wie er toegang toe heeft en of de tool geschikt is voor gezondheidsinformatie voordat u hem inschakelt.
Vragen voor een telefonieleverancier
Wanneer een leverancier PHI voor u aanmaakt, ontvangt, bijhoudt of verzendt, verwacht HIPAA doorgaans een business associate agreement (BAA). Of een leverancier er een wil ondertekenen, en voor welke diensten, moet u vragen en schriftelijk laten bevestigen, niet aannemen.
Vragen aan leveranciers voordat u een telefoonsysteem gebruikt voor gezondheidsinformatie
- Wilt u een business associate agreement ondertekenen, en welke diensten vallen eronder?
- Waar worden opnames, transcripties en samenvattingen opgeslagen?
- Wie binnen uw bedrijf heeft toegang tot onze gespreksgegevens?
- Welke instellingen beperken wie binnen onze organisatie naar opnames kan luisteren?
- Hoe lang bewaart u gegevens, en kunnen wij kortere termijnen instellen?
- Is er een audittrail van wie wat heeft ingezien of gewijzigd?
- Wat gebeurt er met onze gegevens als we het contract beëindigen?
Zo doet u het in Call
Geen telefoonsysteem zorgt er op zichzelf voor dat een praktijk aan HIPAA voldoet, en Call beweert dat ook niet. Wat het biedt, zijn bouwstenen die u kunt instellen. Rollen bepalen wie wat mag, en opnames kunnen alleen door eigenaren en beheerders worden afgespeeld, in de schermen die in de handleidingen worden beschreven. De platformbeheerder kan regels instellen over welke gesprekken worden opgenomen, een bewaarschema toont hoe lang elk soort gegevens wordt bewaard, en een auditlogboek laat zien wie wat wanneer heeft gedaan. Een lijn kan melden dat gesprekken kunnen worden opgenomen en meegeluisterd. Of dit geschikt is voor gezondheidsinformatie, en of er een business associate agreement beschikbaar is, zijn vragen om aan de provider te stellen voordat u begint. Zie ook Toegangsbeheer voor medewerkers in het contactcenter.
Veelgestelde vragen
Geldt HIPAA voor elk bedrijf dat telefoongesprekken aanneemt?
Nee. HIPAA geldt voor covered entities en hun business associates, vooral in de Amerikaanse zorg. Andere organisaties kunnen onder andere privacywetten vallen; controleer dus welke regels voor u gelden.
Is een gespreksopname beschermde gezondheidsinformatie?
Als die informatie bevat die een persoon identificeert en betrekking heeft op diens gezondheid, zorg of betaling voor zorg, kan dat zo zijn. Behandel zulke opnames met dezelfde zorg als andere PHI.
Mogen we een uitgebreide voicemail voor een patiënt achterlaten?
Veel praktijken beperken voicemails tot het minimum, zoals de naam van de praktijk en een verzoek om terug te bellen. Vraag patiënten naar hun voorkeur voor contact en volg uw beleid.
Hebben we een business associate agreement met onze telefonieprovider nodig?
Als de provider PHI voor u aanmaakt, ontvangt, bijhoudt of verzendt, verwacht HIPAA er doorgaans een. Vraag de provider of die er een wil ondertekenen en voor welke diensten.
Kan een AI-agent gesprekken aannemen voor een kliniek?
Die kan zo worden ontworpen dat hij berichten en verzoeken aanneemt, maar hij hoort PHI en kan die mogelijk opnemen. Controleer hoe de gegevens worden opgeslagen en gebruikt, zorg dat bellers een mens kunnen bereiken en win advies in voordat u hem voor gezondheidsinformatie gebruikt.
Is het genoeg om HIPAA te volgen als we ook klanten in andere landen bedienen?
Niet per se. Andere landen en Amerikaanse staten hebben hun eigen wetten over privacy en opnames. Beschouw HIPAA als één set regels tussen meerdere.



