

Telefonate e dati sanitari: le basi della HIPAA statunitense
Una panoramica in parole semplici su come la HIPAA incide sulle telefonate nella sanità USA: dati sanitari protetti, verifica dell'identità, segreteria e fornitori.
Un'addetta alla reception di un ambulatorio risponde al telefono. Chi chiama chiede di un risultato di esami. Un altro chiede di spostare un appuntamento con uno specialista il cui nome rivela la patologia. Un terzo lascia un lungo messaggio in segreteria descrivendo i sintomi. Ogni chiamata è di routine, e ognuna coinvolge informazioni sanitarie.
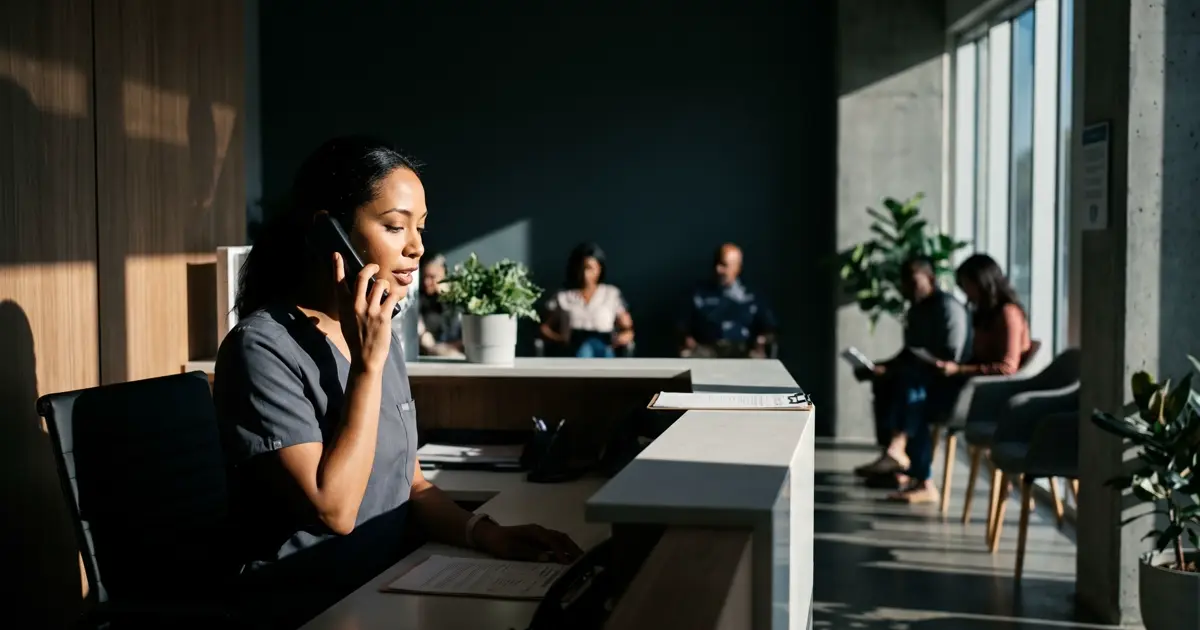
Questa guida illustra le basi di come lo Health Insurance Portability and Accountability Act (HIPAA) statunitense incide sul lavoro al telefono: cosa è protetto, come gestire identità e comunicazione delle informazioni, cosa fare con registrazioni e segreteria e cosa chiedere a un fornitore di telefonia. Per le buone abitudini generali sul trattamento dei dati nelle chiamate, vedi Privacy giapponese e dati telefonici: cosa gestiscono i team.
Chi copre la HIPAA e cosa protegge
La HIPAA si applica principalmente a due gruppi. Le covered entity comprendono la maggior parte degli operatori sanitari che trasmettono informazioni sanitarie per via elettronica in relazione a determinate transazioni, i piani sanitari e le clearinghouse sanitarie. I business associate sono organizzazioni che trattano informazioni sanitarie protette per conto di una covered entity, come una società di fatturazione o un fornitore di servizi che vi ha accesso.
Le informazioni sanitarie protette (PHI) sono informazioni sulla salute, sulle cure o sul pagamento delle cure di una persona che la identificano, o che potrebbero ragionevolmente essere usate per identificarla. Nomi, numeri di telefono, dettagli degli appuntamenti e motivo della visita possono rientrarvi tutti quando sono collegati all'assistenza sanitaria.
Dove compaiono le PHI nel lavoro al telefono
- Conversazione dal vivoCiò che si dicono chi chiama e il membro del personale.
- RegistrazioniL'audio di una chiamata che contiene dettagli sanitari.
- Trascrizioni e riepiloghiIl testo prodotto da una chiamata, compresi i riepiloghi automatici.
- SegreteriaI messaggi lasciati da chi chiama e i saluti che indicano chi si è raggiunto.
- Note e ticketTutto ciò che il personale digita in una scheda dopo una chiamata.
Se non sei una covered entity né un business associate, la HIPAA potrebbe non applicarsi alle tue chiamate, ma probabilmente si applicheranno altre regole sulla privacy, e molte organizzazioni seguono comunque le stesse abitudini.
Verificare con chi stai parlando
La prima regola del lavoro al telefono con informazioni sanitarie è sapere chi è in linea prima di condividere qualsiasi cosa. La tua policy deve definire cosa verifica il personale e come. Gli approcci comuni comprendono la conferma di più dati che chi chiama dovrebbe conoscere, la richiamata a un numero già in archivio o la richiesta di una parola d'ordine concordata.
Una verifica prudente dell'identità in una chiamata in entrata
- Saluta senza rivelareNomina lo studio, non il paziente né alcuna patologia.
- Chiedi a chi chiama di identificarsiChiedi chi è e per chi sta chiamando.
- Verifica con la schedaControlla i dati che chi chiama dovrebbe conoscere, secondo la tua policy.
- Verifica l'autorizzazioneSe chi chiama non è il paziente, controlla se il paziente ha autorizzato quella persona a ricevere informazioni.
- Condividi solo ciò che serveFornisci il minimo che risponde alla domanda, oppure offri una richiamata al numero in archivio.
Familiari e caregiver
Le persone chiamano spesso per conto di un genitore, un partner o un figlio. Le regole su chi può ricevere informazioni dipendono dalla situazione, dalla volontà del paziente e dalla legge. Rendi esplicita la tua policy: chi può essere registrato come contatto autorizzato, come il paziente concede l'autorizzazione e come il personale la verifica. Se la risposta non è chiara, prendi un messaggio e organizza una richiamata invece di tirare a indovinare.
Condividere il minimo necessario
Un concetto centrale della HIPAA è lo standard del minimo necessario: usare e comunicare solo le informazioni necessarie allo scopo. In una chiamata, significa che il personale non deve fornire dettagli non richiesti, non deve leggere un'intera scheda quando basta una risposta breve e deve tenere le conversazioni lontane dalle orecchie di altre persone in sala d'attesa o in un open space.
- Conferma l'orario di un appuntamento senza nominare il motivo della visita.
- Sposta le conversazioni delicate in uno spazio riservato o in una richiamata.
- Evita di leggere ad alta voce nomi completi, date di nascita e indirizzi in luoghi pubblici.
- Dai agli operatori un breve copione su cosa possono e non possono dire a chi non è il paziente.
Segreteria, messaggi e richiamate
Lasciare un messaggio in segreteria sul telefono di un paziente può esporre informazioni a chiunque lo ascolti. Molti studi limitano al minimo i messaggi in uscita: nome dello studio, richiesta di richiamare e un numero. Evitano risultati di esami, diagnosi o dettagli delle cure. Chiedi ai pazienti come preferiscono essere contattati e registra questa preferenza.
Testo dei messaggi in segreteria
| Rischioso | Prudente | |
|---|---|---|
| Contenuto | «I risultati dei suoi esami mostrano...» | «La preghiamo di richiamarci appena possibile.» |
| Dettagli | Nomina una patologia o una cura | Nomina solo lo studio |
| Chi potrebbe sentire | Chiunque abbia accesso al telefono | Chiunque, senza che nulla di delicato venga rivelato |
| Passo successivo | Poco chiaro | Una richiesta di richiamata chiara |
Formazione e abitudini quotidiane
Una policy funziona solo se le persone riescono a seguirla in fretta. Brevi copioni aiutano il personale a gestire i momenti delicati più comuni: chi chiama non è il paziente, una richiesta di risultati, una persona irritata perché non puoi condividere informazioni, o un paziente che vuole far arrivare un messaggio a un medico. Esercitatevi nelle riunioni di team e confrontate le chiamate reali con il copione.
- Dai al personale una guida di una pagina su cosa si può confermare, cosa richiede una verifica e cosa richiede un medico.
- Concordate come passare una chiamata a un medico senza annunciare dettagli sanitari a tutta la stanza.
- Esaminate regolarmente qualche chiamata e condividete i buoni esempi, non solo gli errori.
- Rendi facile segnalare una chiamata andata male, come un messaggio lasciato al numero sbagliato.
Gli errori capiteranno, come un messaggio lasciato a un numero sbagliato. Decidi in anticipo chi va informato, come si registra l'accaduto e come si condivide la lezione. Una risposta calma e documentata conta quanto la prevenzione.
Registrazioni, trascrizioni e riepiloghi con l'IA
Se una registrazione contiene PHI, trattala come PHI. Questo incide su chi può ascoltarla, per quanto la conservi e come viene archiviata e condivisa. Lo stesso vale per trascrizioni e riepiloghi automatici. Decidi in modo consapevole se registrare le linee sanitarie e, se lo fai, informa chi chiama, limita chi può ascoltare e stabilisci un periodo di conservazione. Vedi Avvisi di registrazione delle chiamate: formule ed esempi e Conservazione e backup dei dati delle chiamate: cosa e per quanto.
Le funzioni di IA sollevano le stesse domande. Un agente IA che risponde alle chiamate può sentire PHI, e uno strumento di riepilogo può copiarle in un'altra scheda. Prima di attivarlo, chiedi dove finiscono i dati, chi può accedervi e se lo strumento è adatto alle informazioni sanitarie.
Domande da fare a un fornitore di telefonia
Quando un fornitore crea, riceve, conserva o trasmette PHI per tuo conto, la HIPAA prevede in genere un business associate agreement (BAA). Se un fornitore sia disposto a firmarne uno, e per quali servizi, è qualcosa da chiedere e confermare per iscritto, non da dare per scontato.
Domande al fornitore prima di usare un sistema telefonico per informazioni sanitarie
- Firmerete un business associate agreement, e quali servizi copre?
- Dove vengono archiviate registrazioni, trascrizioni e riepiloghi?
- Chi nella vostra azienda può accedere ai nostri dati delle chiamate?
- Quali controlli limitano chi nella nostra organizzazione può ascoltare le registrazioni?
- Per quanto tempo conservate i dati, e possiamo impostare periodi più brevi?
- Esiste una traccia di controllo di chi ha consultato o modificato cosa?
- Cosa succede ai nostri dati se chiudiamo il contratto?
Come farlo in Call
Nessun sistema telefonico rende da solo uno studio conforme alla HIPAA, e Call non lo afferma. Offre invece elementi di base che puoi configurare. I ruoli controllano chi può fare cosa, e le registrazioni possono essere riprodotte solo da proprietari e amministratori nelle schermate descritte nelle guide pratiche. Un operatore della piattaforma può impostare regole su quali chiamate vengono registrate, un calendario di conservazione mostra per quanto tempo viene conservato ogni tipo di dato e un registro di controllo mostra chi ha fatto cosa e quando. Una linea può annunciare che le chiamate possono essere registrate e monitorate. Se tutto questo sia adatto alle informazioni sanitarie, e se sia disponibile un business associate agreement, sono domande da porre al fornitore prima di iniziare. Vedi anche Controlli di accesso nel contact center.
Domande frequenti
La HIPAA si applica a ogni azienda che riceve telefonate?
No. La HIPAA si applica alle covered entity e ai loro business associate, soprattutto nella sanità statunitense. Altre organizzazioni possono essere soggette a diverse leggi sulla privacy, quindi verifica quali regole ti riguardano.
Una registrazione di chiamata è un'informazione sanitaria protetta?
Se contiene informazioni che identificano una persona e riguardano la sua salute, le sue cure o il pagamento delle cure, può esserlo. Tratta queste registrazioni con la stessa cura delle altre PHI.
Possiamo lasciare un messaggio dettagliato in segreteria a un paziente?
Molti studi riducono i messaggi al minimo, come il nome dello studio e una richiesta di richiamare. Chiedi ai pazienti il metodo di contatto preferito e segui la tua policy.
Serve un business associate agreement con il nostro fornitore telefonico?
Se il fornitore crea, riceve, conserva o trasmette PHI per tuo conto, la HIPAA in genere lo prevede. Chiedi al fornitore se è disposto a firmarne uno e per quali servizi.
Un agente IA può rispondere alle chiamate di un ambulatorio?
Può essere progettato per prendere messaggi e richieste, ma sentirà e potrebbe registrare PHI. Verifica come vengono archiviati e usati i dati, assicurati che chi chiama possa raggiungere una persona e chiedi una consulenza prima di usarlo per informazioni sanitarie.
Basta rispettare la HIPAA se serviamo anche clienti in altri Paesi?
Non necessariamente. Altri Paesi e i singoli Stati USA hanno proprie leggi su privacy e registrazione. Considera la HIPAA come uno dei vari insiemi di regole.



